Qué es el phishing: un ataque en el que delincuentes se hacen pasar por empresas, bancos o instituciones conocidas para robar contraseñas, datos bancarios o instalar malware. Suele llegar por correo, SMS, llamada o mensaje en redes y parece legítimo a primera vista.
En este artículo encontrarás una definición precisa, cómo funciona paso a paso, los tipos más habituales, las señales de alerta y, sobre todo, acciones concretas y verificables para detectarlo, reaccionar si has sido víctima y protegerte. Todo explicado de forma directa para que puedas aplicar los consejos de inmediato.
Qué es el phishing: definición clara y cómo funciona un ataque
El phishing es una técnica de ingeniería social que aprovecha la confianza y la urgencia. Los atacantes suplantan la identidad de una entidad de confianza para obtener información sensible. No se trata de un virus en sí, sino de un engaño que busca que la víctima entregue datos o haga clic en un enlace malicioso.
Un ataque típico comienza con un mensaje masivo o dirigido. El asunto genera curiosidad, miedo o prisa. El contenido incluye un enlace a una página falsa que imita el diseño original o pide directamente datos personales. Al introducir usuario y contraseña, esa información llega al atacante en segundos. En muchos casos, después se instala malware que registra pulsaciones o toma el control del dispositivo.
Los objetivos principales son credenciales de acceso a correo, banca online o redes sociales, datos de tarjetas, números de identificación y, en ocasiones, la instalación de ransomware. Un ejemplo habitual es un correo que simula provenir de tu banco y avisa de un problema en tu cuenta. El enlace lleva a una web idéntica donde introduces tus datos. El atacante obtiene acceso casi de inmediato.
Entender qué es el phishing ayuda a no caer en la trampa. La clave está en que el ataque explota la psicología humana más que fallos técnicos. Por eso sigue siendo efectivo aunque los filtros de correo mejoren.
Tipos de phishing más habituales
El phishing por correo electrónico es el más conocido. Llega a la bandeja de entrada con logos oficiales y pide verificar la cuenta, actualizar datos o pagar algo pendiente. El smishing utiliza SMS con enlaces acortados que parecen de paquetería, bancos o servicios de entrega. El vishing se hace por llamada telefónica: alguien se hace pasar por soporte técnico o tu entidad bancaria y solicita información en tiempo real.
El spear phishing es más dirigido y peligroso. El atacante investiga datos públicos sobre la víctima o la empresa y personaliza el mensaje. Puede fingir ser un superior pidiendo una acción urgente. El phishing en redes sociales llega a través de mensajes directos en Instagram, WhatsApp, LinkedIn o Facebook con ofertas falsas o alertas de seguridad.
El quishing emplea códigos QR maliciosos colocados en lugares públicos o enviados por mensaje. Al escanear el código se abre una página falsa. Cada variante de phishing explota un canal distinto: el correo genera confianza visual, el SMS crea urgencia inmediata, la llamada utiliza la voz humana y los QR aprovechan la curiosidad natural.
Conocer estos tipos te permite reconocer qué es el phishing independientemente del medio que utilice el atacante.
Señales de alerta que no debes ignorar
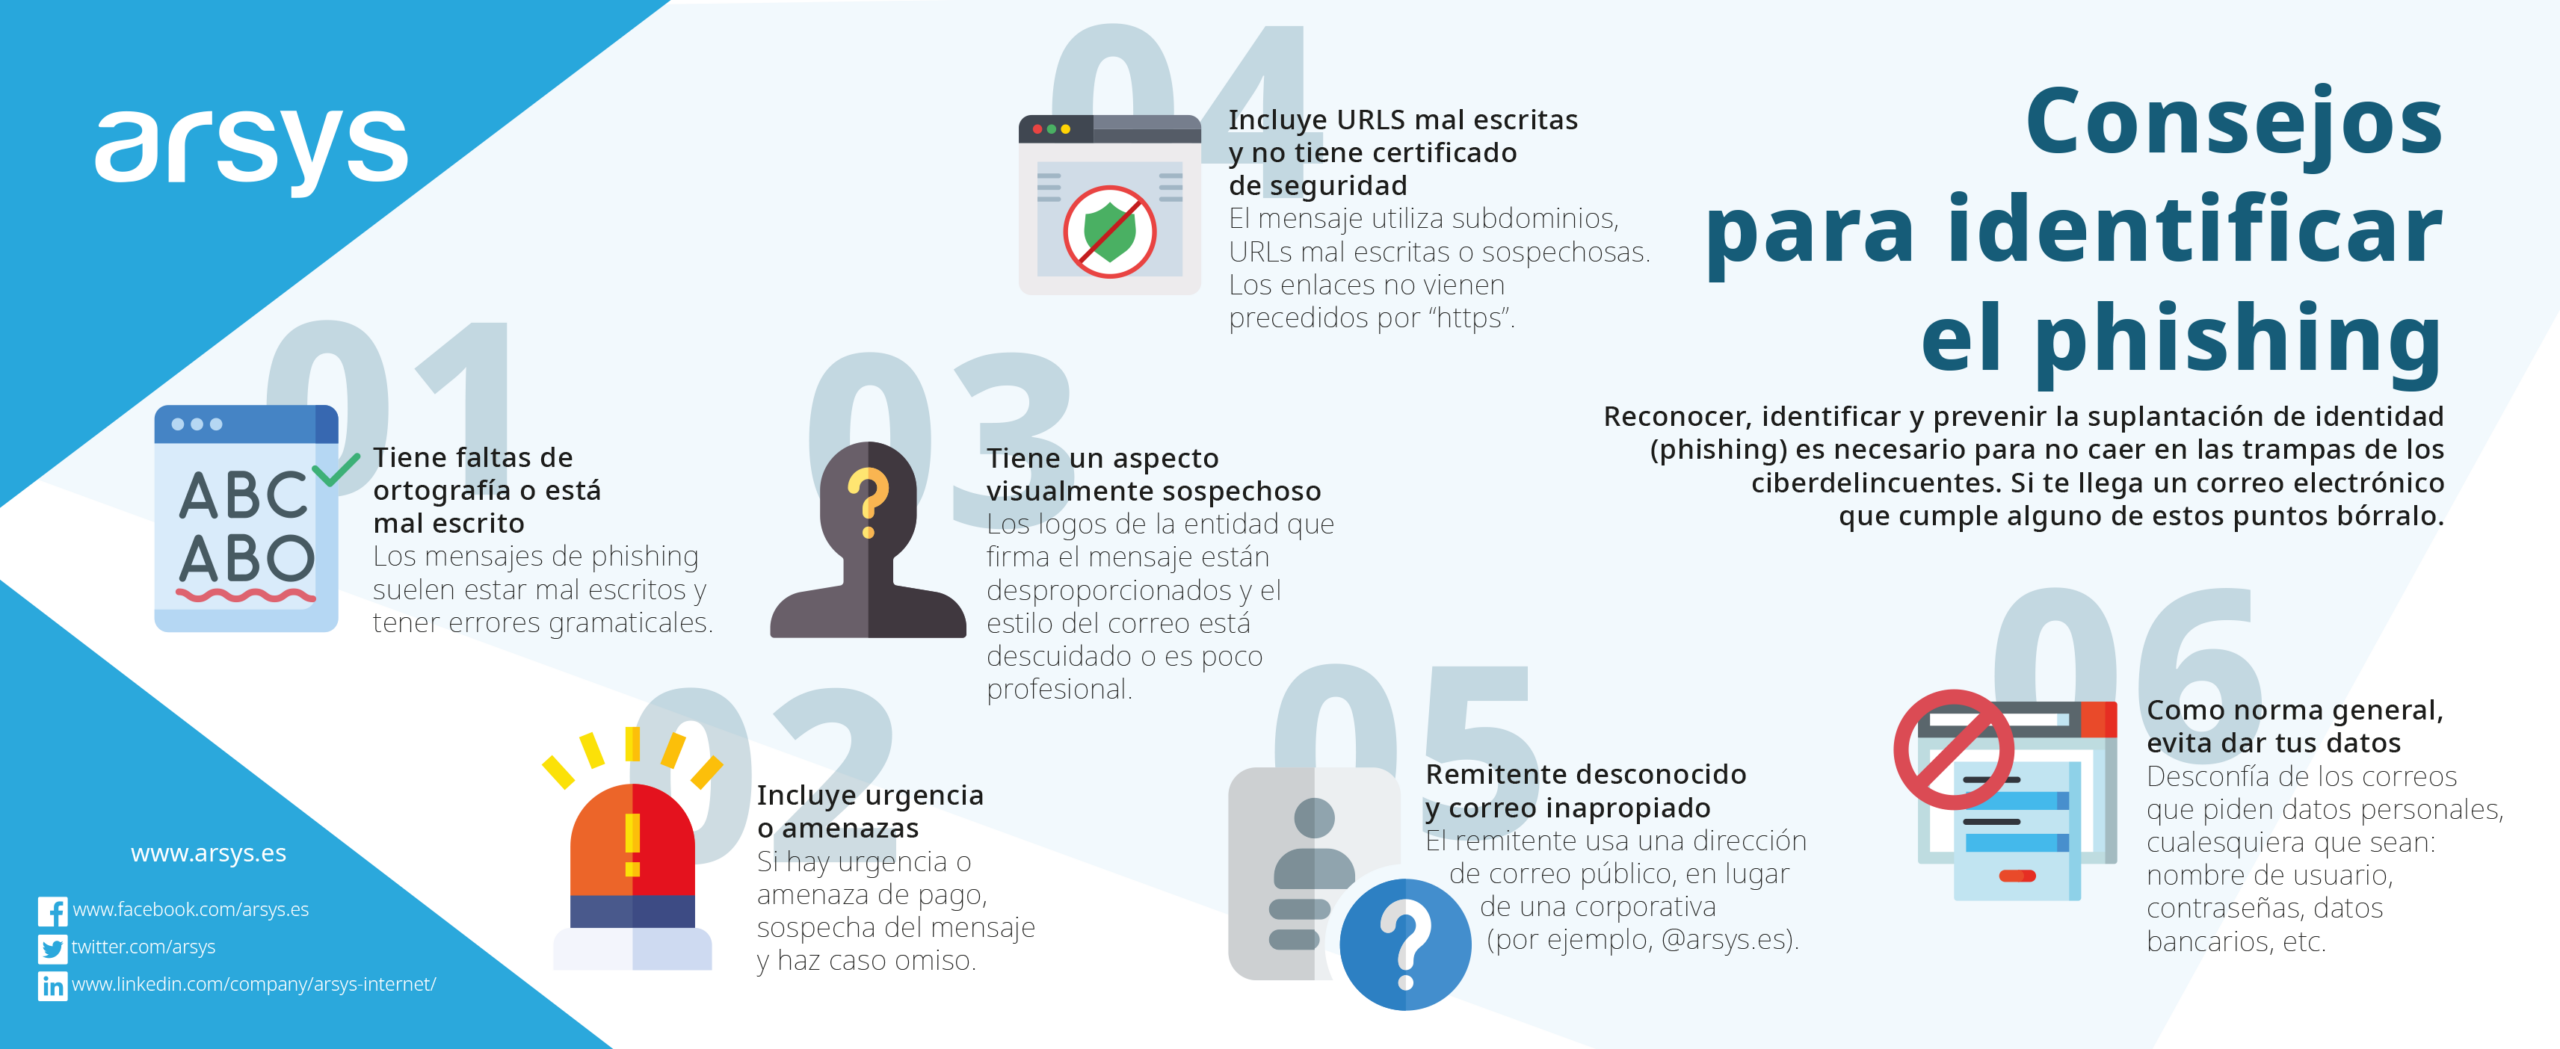
Los mensajes de phishing suelen contener errores gramaticales, frases poco naturales o un tono que no coincide con el de la entidad real. La urgencia o las amenazas son otro indicador claro: “tu cuenta se bloqueará en 24 horas”, “reclama tu premio ahora” o “hemos detectado actividad sospechosa, actúa ya”.
Comprueba siempre el remitente real. Un correo que aparenta venir de un banco pero cuya dirección completa termina en un dominio desconocido o extraño es sospechoso. Lo mismo ocurre con las URLs: pasa el cursor sin hacer clic. Si la dirección real no coincide con el dominio oficial o muestra una cadena larga de letras y números, no entres.
Otras señales habituales son solicitudes de datos sensibles que una empresa legítima nunca pediría por correo o SMS, ofertas que parecen demasiado buenas para ser reales y mensajes que te informan de premios o problemas sin que hayas interactuado previamente con ese servicio. Para verificar una URL sin riesgo, cópiala y pégala en un bloc de notas en lugar de hacer clic directamente.
Estas señales te ayudan a identificar qué es el phishing antes de proporcionar cualquier información.
Qué hacer si has caído en un ataque de phishing
Si has hecho clic o entregado datos, actúa rápido. Cierra la página o aplicación inmediatamente. Desde un dispositivo que consideres seguro, cambia todas tus contraseñas, empezando por la del correo electrónico.
Activa la verificación en dos pasos en todas las cuentas que lo permitan. Revisa los movimientos de tus cuentas bancarias y, si detectas cargos desconocidos, contacta con tu banco para bloquear la tarjeta o la cuenta. Si sospechas que se ha instalado malware, desconecta el dispositivo de internet, evita usar tus cuentas habituales y realiza un escaneo completo con un antivirus actualizado o restaura el sistema.
Reporta el incidente aunque no hayas sufrido pérdidas económicas. En España puedes acudir a organismos oficiales como INCIBE a través de su web o llamando al 017. Si los daños parecen importantes, considera restaurar el dispositivo desde cero o solicitar ayuda a un técnico de confianza. Si has sufrido un fraude económico o la suplantación es grave, denuncia también ante la Policía Nacional o la Guardia Civil.
Medidas prácticas para protegerte del phishing
Activa la verificación en dos pasos siempre que sea posible y prefiere aplicaciones de autenticación como Google Authenticator o Authy en lugar de códigos por SMS. Utiliza un gestor de contraseñas para crear y almacenar contraseñas únicas y largas para cada servicio.
Antes de hacer clic en cualquier enlace, verifica el remitente y pasa el cursor sobre la URL. Mantén actualizado tu sistema operativo, navegador y software de seguridad; las actualizaciones incluyen parches contra técnicas conocidas de phishing. Nunca facilites contraseñas, códigos de verificación o datos de tarjetas por correo, SMS o llamada no solicitada.
Los navegadores modernos incluyen filtros que bloquean sitios falsos. Revisa periódicamente las direcciones de correo vinculadas a tus cuentas importantes y evita reutilizar la misma contraseña en diferentes servicios. La educación continua es la mejor defensa: verifica siempre antes de actuar.
Ahora que sabes qué es el phishing, estas medidas reducen de forma notable el riesgo de caer en cualquiera de sus variantes.
Cómo reportar un intento de phishing
Si recibes un mensaje sospechoso en España, puedes consultar la web de INCIBE para la ciudadanía o llamar a la Línea de Ayuda en Ciberseguridad (017), gratuita y confidencial. Si el engaño ha causado un perjuicio económico, denuncia ante la Policía Nacional o la Guardia Civil.
En Gmail, Outlook u otros servicios usa la opción “Reportar phishing” o “Marcar como spam”. Reportar ayuda a bloquear dominios falsos y mejora los filtros automáticos para proteger a más usuarios. Cada informe contribuye a una internet más segura.
Si quieres ampliar el contexto técnico e histórico, tienes un resumen en la entrada de Phishing en Wikipedia.
Preguntas frecuentes sobre qué es el phishing
¿Qué es el phishing y cómo funciona?
El phishing es un ciberataque en el que los delincuentes suplantan entidades confiables para robar datos personales. Funciona enviando mensajes que parecen legítimos y que dirigen a páginas falsas o piden información directamente. El objetivo es que actúes sin verificar.
¿Cómo detectar un correo de phishing?
Busca errores gramaticales, remitentes extraños, urgencia excesiva y URLs que no coinciden con el dominio oficial. Pasa el cursor sobre los enlaces sin hacer clic. Si tienes dudas, verifica por un canal oficial independiente, como el teléfono que aparece en tu contrato o tarjeta.
¿Qué pasos seguir si he sido víctima de phishing?
Cambia tus contraseñas desde un dispositivo seguro, activa la verificación en dos pasos, revisa tus cuentas bancarias y reporta el incidente a tu banco y a INCIBE. Si sospechas malware, desconecta de internet y escanea el equipo con una herramienta actualizada.
¿Qué es el smishing, vishing y quishing?
El smishing es phishing mediante SMS con enlaces maliciosos. El vishing se realiza por llamadas telefónicas donde alguien se hace pasar por una entidad legítima. El quishing utiliza códigos QR que llevan a páginas falsas. Los tres generan urgencia para evitar que verifiques.
¿El phishing es un delito?
Sí. Suplantar a una entidad para obtener datos o dinero puede constituir un delito, por ejemplo de estafa informática, según el caso. La víctima no tiene ninguna culpa por haber sido engañada: lo importante es actuar rápido y denunciar ante las Fuerzas y Cuerpos de Seguridad.
El phishing evoluciona constantemente, pero con atención y hábitos verificables puedes reducir tu exposición de forma notable. Verifica siempre antes de compartir información y mantén tus herramientas de protección al día.